AISP (AI Security Platforms) không dừng lại ở từ khóa hot trending mà đã là xu hướng công nghệ 2026. Entrepreneur India là một nền tảng truyền thông đa phương tiện uy tín, danh tiếng toàn cầu, tập trung cụ thể vào thị trường khởi nghiệp và kinh doanh tại Ấn Độ. Bài viết gốc “Why Are Standalone AI Security Platforms Under The Spotlight?” của tác giả Kul Bhushan đăng trên nền tảng này đã giải thích lý do tại sao các “ông lớn” công nghệ như Palo Alto Networks và Check Point đang chi hàng trăm triệu USD để thâu tóm các startup về AISP.
Ngay bây giờ chúng ta hãy cùng giải mã “AISP”, từ khóa đang chiếm sóng truyền thông.
Các nền tảng bảo mật AI độc lập (AISP) đang ngày càng trở thành mặt hàng được săn đón trong cuộc đua AI toàn cầu. Các công ty công nghệ lớn, bao gồm cả các công ty an ninh mạng lâu đời, cũng đang chi những khoản tiền lớn.
Năm ngoái, Palo Alto Networks, một tập đoàn an ninh mạng hàng đầu thế giới đã thâu tóm Protect AI, công ty chuyên cung cấp giải pháp bảo mật cho ứng dụng và mô hình trí tuệ nhân tạo.
Năm nay, Palo Alto tiếp tục mở rộng danh mục đầu tư khi công bố kế hoạch mua lại Koi, một startup đến từ Israel, chuyên phát triển các giải pháp Endpoint Security dựa trên tác nhân (Agentic Endpoint Security), với mức định giá gần 400 triệu USD. Đồng thời, hãng cũng đã hoàn tất việc thâu tóm CyberArk, một tên tuổi lớn trong lĩnh vực bảo mật danh tính toàn cầu.
Tương tự, Check Point cũng đã tiếp quản Lakera, một startup bảo mật AI của Thụy Sĩ, với giá khoảng 300 triệu USD. Zscaler đã mua lại SquareX để cải thiện bảo mật AI khi truy cập qua trình duyệt, trong khi SentinelOne mua lại Observo AI. Một thương vụ đáng chú ý khác là việc Veeam thâu tóm Securiti AI.
Quan trọng nhất, các nhà cung cấp dịch vụ đám mây quy mô lớn (hyperscalers) cũng đang tích cực tham gia vào xu hướng này. Chẳng hạn, Google đã chi gần 32 tỷ USD để mua lại Wiz – một công ty nổi bật với các giải pháp bảo mật thuần đám mây (cloud-native), tập trung vào việc phát hiện và xử lý các lỗ hổng trong luồng dữ liệu AI cũng như môi trường làm việc multi-cloud.
Thật tự nhiên khi đặt câu hỏi tại sao các công ty công nghệ lại đẩy mạnh các thương vụ thâu tóm này.
Trao đổi với Entrepreneur India bên lề Hội nghị Thượng đỉnh Quản lý Rủi ro & Bảo mật Gartner 2026, Manjunath Bhat, Phó Chủ tịch Phân tích xuất sắc tại Gartner, giải thích: “Hãy coi các nền tảng bảo mật AI giống như những gì CNAPP (Nền tảng bảo vệ ứng dụng thuần đám mây) đã làm cho các ứng dụng đám mây.”
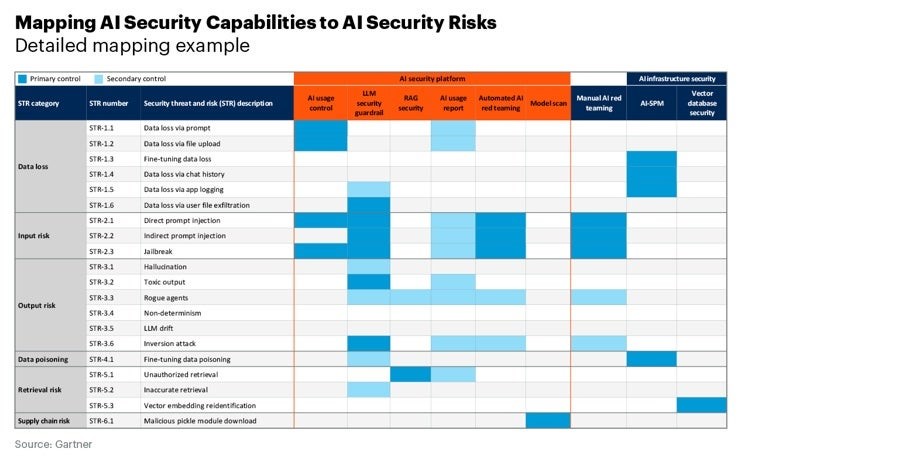
“Trụ cột đầu tiên là cái mà chúng tôi gọi là Kiểm soát sử dụng AI (AI Usage Control). Trụ cột này chủ yếu nhằm bảo mật việc tiêu thụ các dịch vụ AI. Nếu bạn muốn cho phép sử dụng AI một cách an toàn, bạn sẽ dùng các công cụ kiểm soát này. Trụ cột thứ hai là Bảo mật ứng dụng AI (AI Application Security). Trụ cột này chủ yếu dành cho các kỹ sư phần mềm và kỹ sư bảo mật; hãy coi đây là DevSecOps cho AI,” ông nói thêm.
Trong bài phát biểu chính tại hội nghị, ông cũng nhấn mạnh tầm quan trọng của AISP đối với việc phát hiện và quản lý danh mục AI, kiểm soát truy cập AI, bảo vệ dữ liệu nhạy cảm và quản lý các AI rủi ro.
Rahul Balakrishnan, Giám đốc Phân tích cấp cao tại Gartner, cũng ủng hộ AISP, coi chúng tương đương với quản lý rủi ro mạng từ bên thứ ba (TPCRM).
Ông cho biết: “Vì việc phát triển các ứng dụng GenAI nội bộ rất tốn kém, nhiều tổ chức phải dựa vào các mô hình ngôn ngữ lớn (LLM) bên thứ ba hoặc các giải pháp SaaS tích hợp GenAI. Điều này khiến các Giám đốc Bảo mật thông tin (CISO) bắt buộc phải có cái nhìn rõ ràng về các biện pháp kiểm soát bảo mật dữ liệu mà các bên thứ ba này đang áp dụng.”
Theo Gartner, đến năm 2028, 70% các tổ chức và nhà cung cấp sẽ sử dụng GenAI để hoàn thành và phân tích các bảng câu hỏi TPCRM, khiến kết quả đầu ra ngày càng khó sử dụng và tách rời khỏi các chỉ số rủi ro thực tế. Do đó, việc có các nhà phân tích là con người để xác thực công việc của GenAI đối với các bên thứ ba quan trọng là điều thiết yếu.
Liệu có sự quá tải về AI không? Nhiều công ty hiện đang phân bổ nguồn vốn lớn cho việc triển khai AI, dẫn đến tình trạng cắt giảm nhân sự. Câu hỏi đặt ra là làm thế nào để tạo ra sự cân bằng phù hợp.
Ông Bhat từ Gartner nhận định: “Khi nói đến các tác nhân AI (agents), bạn vẫn cần con người; suy cho cùng, con người là những người xây dựng nên các tác nhân đó. Quy trình này là tự động hóa thay vì thủ công, nhưng vẫn cần sự giám sát.”
Abhishek Saikia, Đồng sáng lập & CEO của Kusho AI, chia sẻ với Entrepreneur India rằng các nhà cung cấp hạ tầng đám mây lớn sẽ luôn nắm giữ lớp bảo mật hạ tầng. “Câu hỏi là liệu các công cụ bảo mật thuần AI (AI-native) có thể vượt qua các cách tiếp cận truyền thống ở lớp ứng dụng hay không, và tôi nghĩ câu trả lời rõ ràng là có. Các thử nghiệm bảo mật truyền thống được xây dựng cho một thế giới nơi phần mềm thay đổi chậm và bề mặt tấn công được xác định rõ ràng. Cả hai điều đó hiện không còn đúng nữa.”
Saikia lưu ý thêm rằng khoảng cách về công cụ đang nới rộng nhanh chóng. “Các đội ngũ đang tung ra sản phẩm nhanh hơn mức mà các thử nghiệm bảo mật truyền thống có thể theo kịp. Các nền tảng thuần AI có khả năng suy luận về hành vi, tạo ra các trường hợp thử nghiệm tấn công động và phát hiện ra các lỗ hổng mà các công cụ tĩnh không bao giờ tìm thấy.”
Đối với các đơn vị bảo mật truyền thống, sự thay đổi cần thiết mang tính khái niệm nhiều hơn là kỹ thuật. Nếu sản phẩm cốt lõi của bạn vẫn dựa vào việc con người viết các quy tắc và dấu hiệu nhận dạng (signatures), bạn đã đang tụt hậu. Đối với các công ty SaaS, cơ hội nằm ở việc tích hợp bảo mật thuần AI vào quy trình làm việc thay vì bán nó như một dịch vụ kiểm toán độc lập. Người mua trong các lĩnh vực có quy định chặt chẽ luôn muốn sự đảm bảo được xây dựng ngay từ quá trình phát triển.
Theo Kul Bhushan, Biên tập giảng viên Lê Thanh Nhân
| FPT Aptech trực thuộc Tổ chức Giáo dục FPT có hơn 25 năm kinh nghiệm đào tạo lập trình viên quốc tế tại Việt Nam, và luôn là sự lựa chọn ưu tiên của các sinh viên và nhà tuyển dụng. |